
Memilih protokol VPN IP publik MikroTik (L2TP, SSTP, atau WireGuard) sering bikin bingung. Jawab 3 pertanyaan di bawah, dan dalam 2 menit kamu tahu mana yang paling cocok untuk routermu. Salah pilih bikin koneksi putus-putus, router panas, atau VPN tidak mau tersambung.
Jawaban cepat: VPN IP publik MikroTik mana yang cocok?
Jawab berurutan, berhenti di jawaban pertama yang cocok.
- Routermu masih RouterOS v6? Pakai L2TP/IPsec. WireGuard belum ada di v6.
- Internetmu CGNAT, atau ISP memblokir UDP? Pakai SSTP. Jalurnya sama dengan situs HTTPS, jadi paling jarang diblokir.
- Selain itu (RouterOS v7)? Pakai WireGuard. Paling ringan untuk router, setting-nya paling pendek.
Butuh VPN yang harus hidup 24 jam untuk e-Rapor, iPos, atau CCTV? Di v7, pakai WireGuard sebagai jalur utama dan SSTP sebagai cadangan. Di v6, pilih L2TP/IPsec atau SSTP.
Cara tahu internetmu CGNAT atau bukan
CGNAT artinya satu IP publik dipakai banyak pelanggan sekaligus, jadi kamu tidak punya IP publik sendiri. Cara cek cepat: lakukan traceroute ke internet misal 8.8.8.8, jika IP di router berawalan 100.64 sampai 100.127, kamu di belakang CGNAT. Pakai SSTP.
Belum yakin? Coba WireGuard dulu. Kalau tidak tersambung, pindah ke SSTP. Ambil trial gratis supaya aman (link di bawah).
Beda ketiganya, versi singkat
| L2TP/IPsec | SSTP | WireGuard | |
|---|---|---|---|
| Cocok untuk | Router RouterOS v6 | CGNAT atau ISP yang memblokir UDP | RouterOS v7, router berprosesor lemah |
| Jalur yang dipakai | UDP 500 dan 4500 | TCP 443 (seperti HTTPS) | UDP, default port 13231 |
| Beban ke router | Berat bila routermu tidak punya akselerasi enkripsi AES | Berat | Paling ringan |
| Kalau ISP memblokir UDP | Rawan gagal | Aman | Paling rawan gagal |
| Versi RouterOS | v6 dan v7 | v6 dan v7 | v7 saja |
| Kelemahan utama | Router kecil bisa ngos-ngosan | Lebih berat dan bisa melambat saat sinyal atau jalur ISP buruk | Wajib diberi keepalive kalau di belakang NAT |
Soal kecepatan, urutannya WireGuard paling cepat, lalu L2TP/IPsec, lalu SSTP. Ini urutan kasar, bukan hasil ukur Mbps. Batas kecepatan IP publik biasanya datang dari kuota server, bukan dari protokol.
Satu peringatan: L2TP tanpa IPsec (use-ipsec=no) tidak terenkripsi. Jangan dipakai untuk data penting.
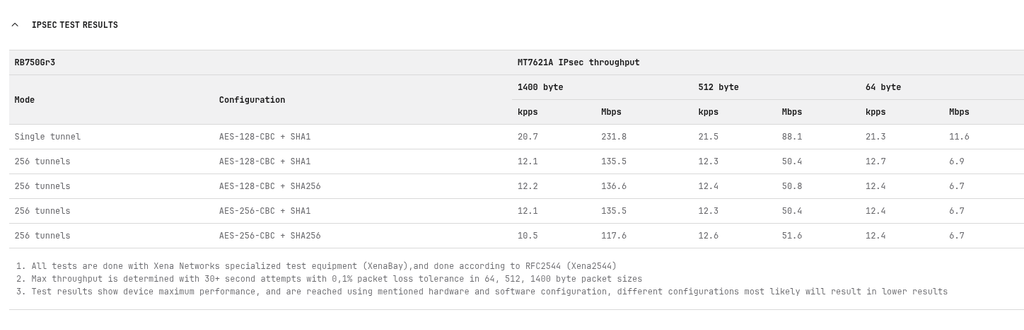
Mau tahu routermu punya akselerasi AES atau tidak? Cek kolom “IPsec hardware encryption” di halaman spesifikasi modelnya di mikrotik.com.
Sudah ketemu pilihanmu? Coba VPN IP publik MikroTik gratis 1 hari di my.perwiramedia.com. Ada trial untuk versi L2TP/SSTP dan versi WireGuard, jadi kamu bisa tes langsung di routermu sebelum bayar.
Perintah VPN IP publik MikroTik tinggal salin
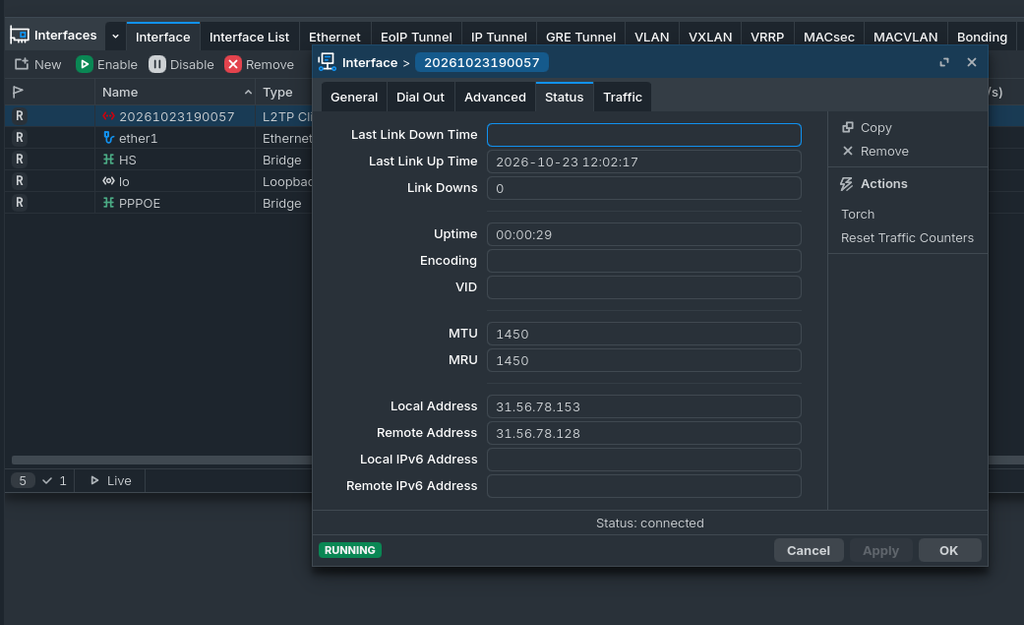
Alamat dan password di bawah hanya contoh. Data asli ada di client area. Perintah L2TP dan SSTP juga tersedia di sana, tinggal salin.
L2TP/IPsec
/interface l2tp-client add name=vpn-l2tp connect-to=203.0.113.1 user=USERNAME password=PASSWORD use-ipsec=yes ipsec-secret=SECRET add-default-route=no disabled=noipsec-secret harus sama persis dengan yang di server.
SSTP
/interface sstp-client add name=vpn-sstp connect-to=203.0.113.1:443 user=USERNAME password=PASSWORD verify-server-certificate=no add-default-route=no disabled=noWireGuard (RouterOS v7)
/interface wireguard add name=wg-pub listen-port=13231
/interface wireguard print
/interface wireguard peers add interface=wg-pub public-key="PUBKEY_SERVER" endpoint-address=203.0.113.1 endpoint-port=13231 allowed-address=0.0.0.0/0 persistent-keepalive=25s
/ip address add address=192.0.2.2/32 interface=wg-pub
/ip route add dst-address=0.0.0.0/0 gateway=wg-pub routing-table=main distance=5- Perintah
printuntuk melihat public key routermu. Salin dan kirim ke penyedia VPN. persistent-keepalive=25smembuat router rutin “mengetuk” server supaya jalur tidak dianggap mati oleh NAT.- Route tidak dibuat otomatis. Kalau IP publik hanya dipakai untuk port forward, kamu tidak perlu rute default di baris terakhir.
Port forward dan keamanan
/ip firewall nat add chain=dstnat in-interface=wg-pub protocol=tcp dst-port=8765 action=dst-nat to-addresses=192.168.88.10 to-ports=80Ganti wg-pub dengan nama interface VPN yang kamu pakai. IP publik membuat routermu terlihat dari internet. Pasang aturan firewall dulu, dan jangan biarkan WinBox atau SSH terbuka ke publik. Langkah lengkapnya ada di Cara Mengamankan MikroTik CHR dengan IP Publik.
VPN IP publik MikroTik tidak mau konek? Cek ini dulu
Tersambung tapi sering putus sendiri? Baca juga VPN IP Publik MikroTik Putus? 5 Penyebab dan Solusinya.
| Protokol | Gejala | Artinya dan solusinya |
|---|---|---|
| L2TP/IPsec | Connecting terus | use-ipsec atau ipsec-secret tidak sama dengan server, atau UDP 500/4500 diblokir. Cek secret dulu. |
| Tersambung tapi tidak ada data | UDP 500/4500 tertahan di jalan. Cek juga apakah ada NAT berlapis. | |
| Log “terminating… session closed” | Itu cuma baris penutup. Penyebab ada di log sebelumnya, jadi baca ke atas. | |
| SSTP | Gagal handshake TLS | Jam router salah (aktifkan NTP), atau verify-server-certificate=yes padahal sertifikat tidak tepercaya. |
| “failed to authenticate ourselves to peer” | Username atau password ditolak. Koneksinya sudah sampai, jadi bukan soal port. Salin ulang kredensial dari client area. | |
| Lambat saat jaringan buruk | Wajar untuk SSTP. Kalau routermu v7, pertimbangkan WireGuard. | |
| WireGuard | Tidak ada handshake (di belakang NAT) | Kamu lupa persistent-keepalive=25s. |
| Handshake ada tapi tidak bisa akses | Route belum dibuat. | |
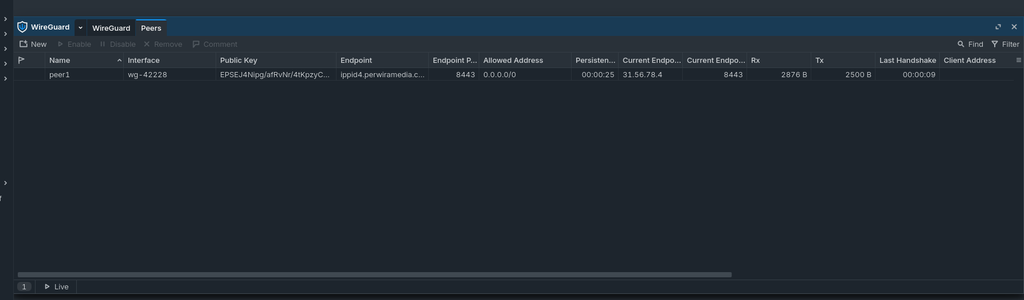
| Mencari log “putus” | WireGuard tidak punya log itu. Lihat kolom last-handshake di /interface wireguard peers print. Angka besar belum tentu rusak, karena tunnel yang sepi memang tidak membuat handshake baru. |
Kesimpulan: pilih VPN IP publik MikroTik sesuai kondisimu
- RouterOS v6: L2TP/IPsec.
- CGNAT atau UDP diblokir: SSTP.
- RouterOS v7: WireGuard.
- Harus hidup 24 jam: siapkan dua jalur, jangan satu.
Tidak perlu menebak. Ambil trial IP publik gratis 1 hari di my.perwiramedia.com, pasang protokol pilihanmu, lalu tes port forward dari luar jaringan. Bingung saat setting? hubungi admin WhatsApp +62 851-7345-2805.

